Domain safety-box.de kaufen?
Wir ziehen mit dem Projekt
safety-box.de um.
Sind Sie am Kauf der Domain
safety-box.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain safety-box.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
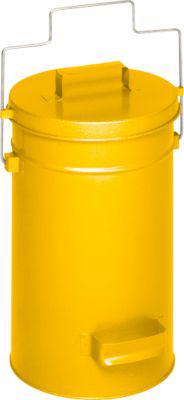
Sicherheitsbehälter mit Deckel, gelbGefertigt aus verzinkten Stahlblechen oder Edelstahl. Mit praktischem Tragebügel und Griff zum einfachen Entleeren. * Maße: ca. ø 270 x H 380 mm * Inhalt 15 L * Gewicht: ca. 2,5 kg Farben: * Gelb (RAL 1023) * Verzinkt148,75 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
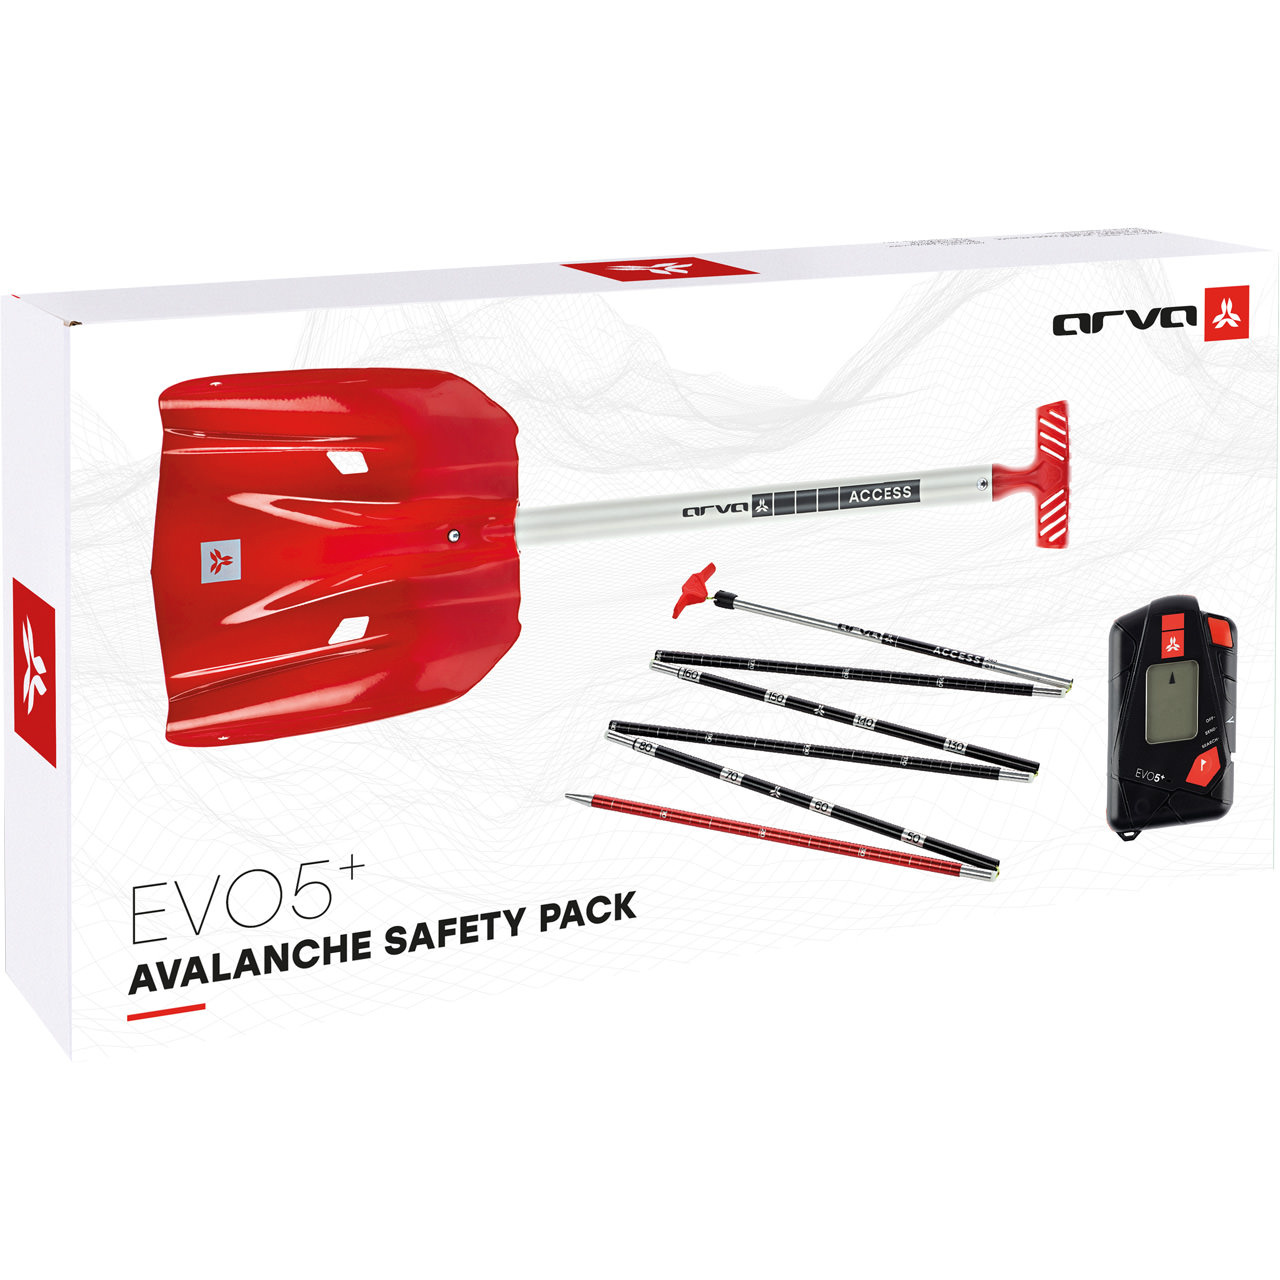
ARVA Pack Safety Box EVO5+Das ARVA Pack Safety Box EVO5+ ist ein kompaktes Lawinensicherheits-Set für Touren, Freeride-Abenteuer und andere Einsätze abseits gesicherter Pisten. Es kombiniert das besonders handliche EVO5+ LVS-Gerät mit der leichten ACCESS 240 Sonde und der robusten ACCESS Schaufel . So hast Du die drei zentralen Werkzeuge für die Verschüttetensuche und Bergung platzsparend im Rucksack dabei. Alle Komponenten sind auf eine schnelle, unkomplizierte Handhabung im Gelände ausgelegt. EVO5+: 50 m Suchstreifenbreite, 3 Antennen und nur 165 g inklusive Batterien. Kompaktes LVS-Gerät: Maße von 111 x 72 x 20 mm für besonders platzsparenden Transport. ACCESS 240: 2,40 m lange Sonde aus 6 Segmenten à 40 cm mit FLASH LOCK-System, Gewicht 190 g. ACCESS Schaufel: 64 cm Gesamtlänge, robustes 2,0-mm-Aluminiumblatt und PIN LOCK-System, Gewicht 510 g.299,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Brunner Mossy Box Sicherheitsbehälter für MoskitospiraleSicherheitsbehälter für Mosquitospiralen aus hitzebeständigem Kunststoff. Keine Brandschäden. Sammelt die Asche und sorgt für eine gleichmäßige Verteilung des Wirkstoffs. (Lieferung ohne Spirale). Maße (ØxH): 13 x 5 cm.12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Sicherheitsbehälter mit Deckel, gelbGefertigt aus verzinkten Stahlblechen oder Edelstahl. Mit praktischem Tragebügel und Griff zum einfachen Entleeren. * Maße: ca. ø 270 x H 380 mm * Inhalt 15 L * Gewicht: ca. 2,5 kg Farben: * Gelb (RAL 1023) * Verzinkt148,75 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
-
ARVA Pack Safety Box EVO5+Das ARVA Pack Safety Box EVO5+ ist ein kompaktes Lawinensicherheits-Set für Touren, Freeride-Abenteuer und andere Einsätze abseits gesicherter Pisten. Es kombiniert das besonders handliche EVO5+ LVS-Gerät mit der leichten ACCESS 240 Sonde und der robusten ACCESS Schaufel . So hast Du die drei zentralen Werkzeuge für die Verschüttetensuche und Bergung platzsparend im Rucksack dabei. Alle Komponenten sind auf eine schnelle, unkomplizierte Handhabung im Gelände ausgelegt. EVO5+: 50 m Suchstreifenbreite, 3 Antennen und nur 165 g inklusive Batterien. Kompaktes LVS-Gerät: Maße von 111 x 72 x 20 mm für besonders platzsparenden Transport. ACCESS 240: 2,40 m lange Sonde aus 6 Segmenten à 40 cm mit FLASH LOCK-System, Gewicht 190 g. ACCESS Schaufel: 64 cm Gesamtlänge, robustes 2,0-mm-Aluminiumblatt und PIN LOCK-System, Gewicht 510 g.299,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Pöhlmann, Markus: Geheimnis und SicherheitGeheimnis und Sicherheit , Der Aufstieg militärischer Nachrichtendienste in Deutschland, Frankreich und Großbritannien 1871-1914 , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240219, Produktform: Leinen, Titel der Reihe: Zeitalter der Weltkriege (DeGruyter Verlage)##, Autoren: Pöhlmann, Markus, Seitenzahl/Blattzahl: 264, Abbildungen: 4 b/w illustrations, 4 b/w maps, 10 b/w graphics, Themenüberschrift: HISTORY / Europe / General, Keyword: First World War; espionage; military history; secret services, Fachschema: Großbritannien / Geschichte, Politik, Gesellschaft, Recht~Deutsches Reich~Reich / Deutsches Reich, Fachkategorie: Europäische Geschichte, Region: Frankreich~Vereinigtes Königreich, Großbritannien~Deutschland, Zeitraum: 1870 bis 1879 n. Chr.~1880 bis 1889 n. Chr.~Deutschland: Zeitalter des Imperialismus (1890 bis 1914 n. Chr.)~1900 bis 1909 n. Chr.~Periode des Ersten Weltkrieges (ca. 1914 bis ca. 1918), Warengruppe: HC/Geschichte/Allgemeines/Lexika, Fachkategorie: Moderne Kriegsführung, Seitenanzahl: VIII, Seitenanzahl: 255, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 231, Breite: 159, Höhe: 23, Gewicht: 546, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.